


Una nueva campaña de fraude digital encendió las alertas entre usuarios de telefonía móvil en México. Sonora Cibersegura advirtió sobre mensajes SMS que suplantan a OXXO Pay y CoDi con el objetivo de sembrar miedo, provocar una reacción inmediata y llevar a las víctimas a un enlace malicioso donde pueden terminar entregando sus datos personales o bancarios.
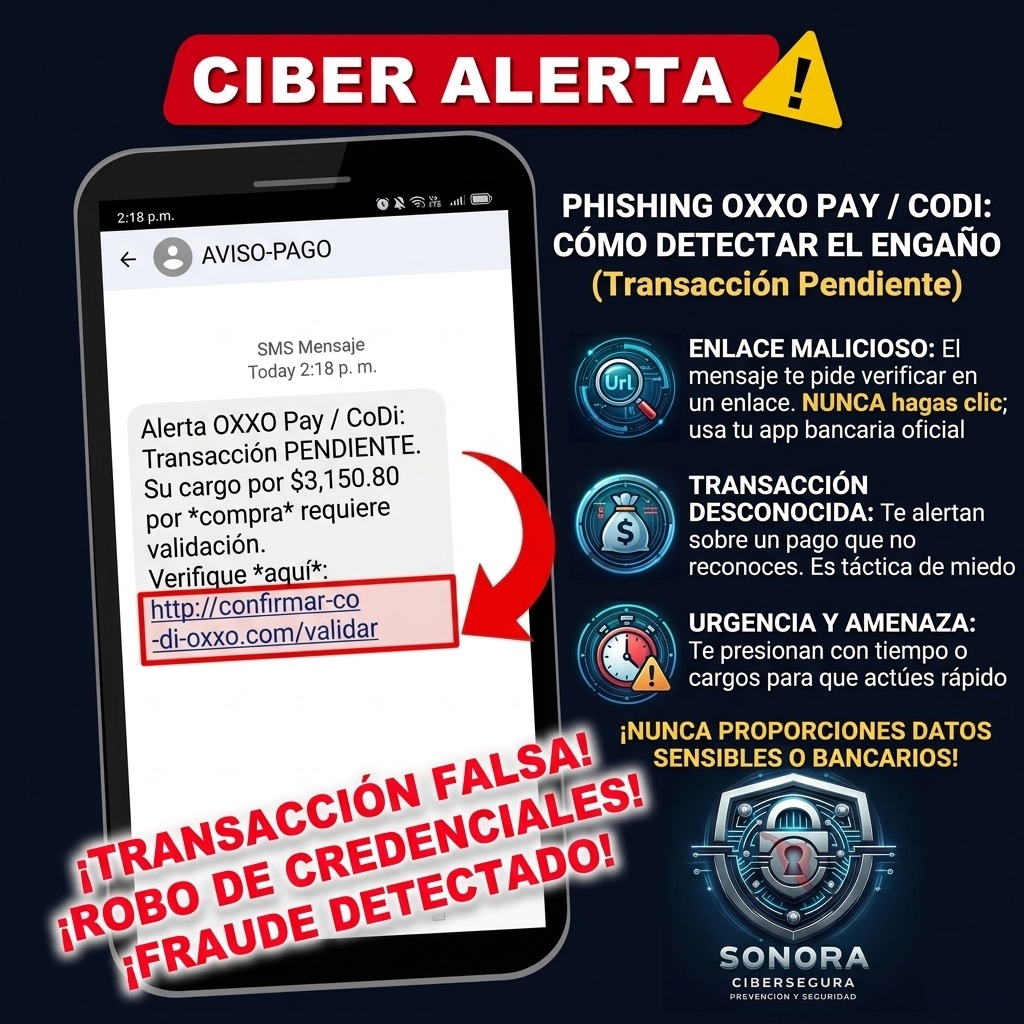
El engaño arranca con un mensaje que alerta sobre una supuesta “transacción pendiente” o un cargo que el usuario no reconoce. En algunos casos, el texto menciona montos específicos, como una compra por 3 mil 150.80 pesos, para que la persona piense que alguien está usando su dinero y actúe sin revisar con calma.
Ese es justamente el gancho del fraude: meter presión.
La intención de los ciberdelincuentes no es avisarte de un problema real, sino empujarte a abrir un enlace bajo la idea de que necesitas “validar” o “cancelar” la operación de inmediato. Una vez que la víctima entra a la liga, puede ser dirigida a una página falsa diseñada para robar contraseñas, datos bancarios, accesos o cualquier información sensible.
Cómo detectar el engaño
De acuerdo con la alerta de prevención, hay varias señales que ayudan a identificar este tipo de phishing antes de caer.
La primera es el pago desconocido. Si recibes un mensaje sobre una compra, cargo o transacción que no reconoces, no asumas de inmediato que es real. Ese es el punto de partida del engaño: usar el miedo para hacerte reaccionar.
La segunda señal es el enlace incluido en el mensaje. El SMS suele pedirte que “valides” la operación dando clic en una liga. Esa es la trampa principal. Ninguna persona debería ingresar a enlaces sospechosos enviados por mensaje de texto para resolver supuestos movimientos bancarios o pagos pendientes.
Otra señal es la urgencia extrema. Frases como “confirma ahora”, “evita el cargo”, “último paso” o “tu cuenta será bloqueada” buscan que actúes rápido y sin pensar. Esa prisa es una de las herramientas más usadas por los delincuentes para brincar la desconfianza natural de la víctima.
Lo que debes recordar para no caer
Sonora Cibersegura recordó que ninguna institución seria te pedirá validar pagos o movimientos bancarios a través de enlaces enviados por SMS. Si recibes un mensaje de ese tipo, lo mejor es no responder, no abrir la liga y no compartir ningún dato.
La recomendación es verificar cualquier movimiento directamente desde la app oficial de tu banco, en los canales oficiales del servicio o llamando a los números de atención autorizados, nunca desde la liga que aparece en el mensaje.
También es importante no proporcionar contraseñas, códigos de verificación, NIP, números de tarjeta, accesos bancarios ni información personal en páginas a las que llegaste desde un SMS sospechoso.
Qué hacer si te llegó el mensaje
Si recibiste uno de estos mensajes, lo más importante es no interactuar con él. No abras enlaces, no descargues archivos y elimina el SMS. Si tienes dudas sobre la autenticidad del cargo, entra por tu cuenta a la aplicación oficial de tu banco o de la plataforma correspondiente y revisa tus movimientos desde ahí.
En caso de que ya hayas dado clic o compartido información, lo recomendable es cambiar contraseñas de inmediato, contactar a tu banco, monitorear movimientos en tus cuentas y reportar el intento de fraude a las autoridades o instancias de ciberseguridad correspondientes.
La alerta de Sonora Cibersegura llega en un momento en que este tipo de estafas se han vuelto cada vez más comunes, aprovechando marcas conocidas, mensajes cortos y el miedo de perder dinero para enganchar a las víctimas.
La advertencia es sencilla, pero vale oro: si un SMS te mete prisa, te habla de un cobro que no reconoces y te manda a un enlace, desconfía. Puede tratarse de una trampa para robar tus credenciales.
